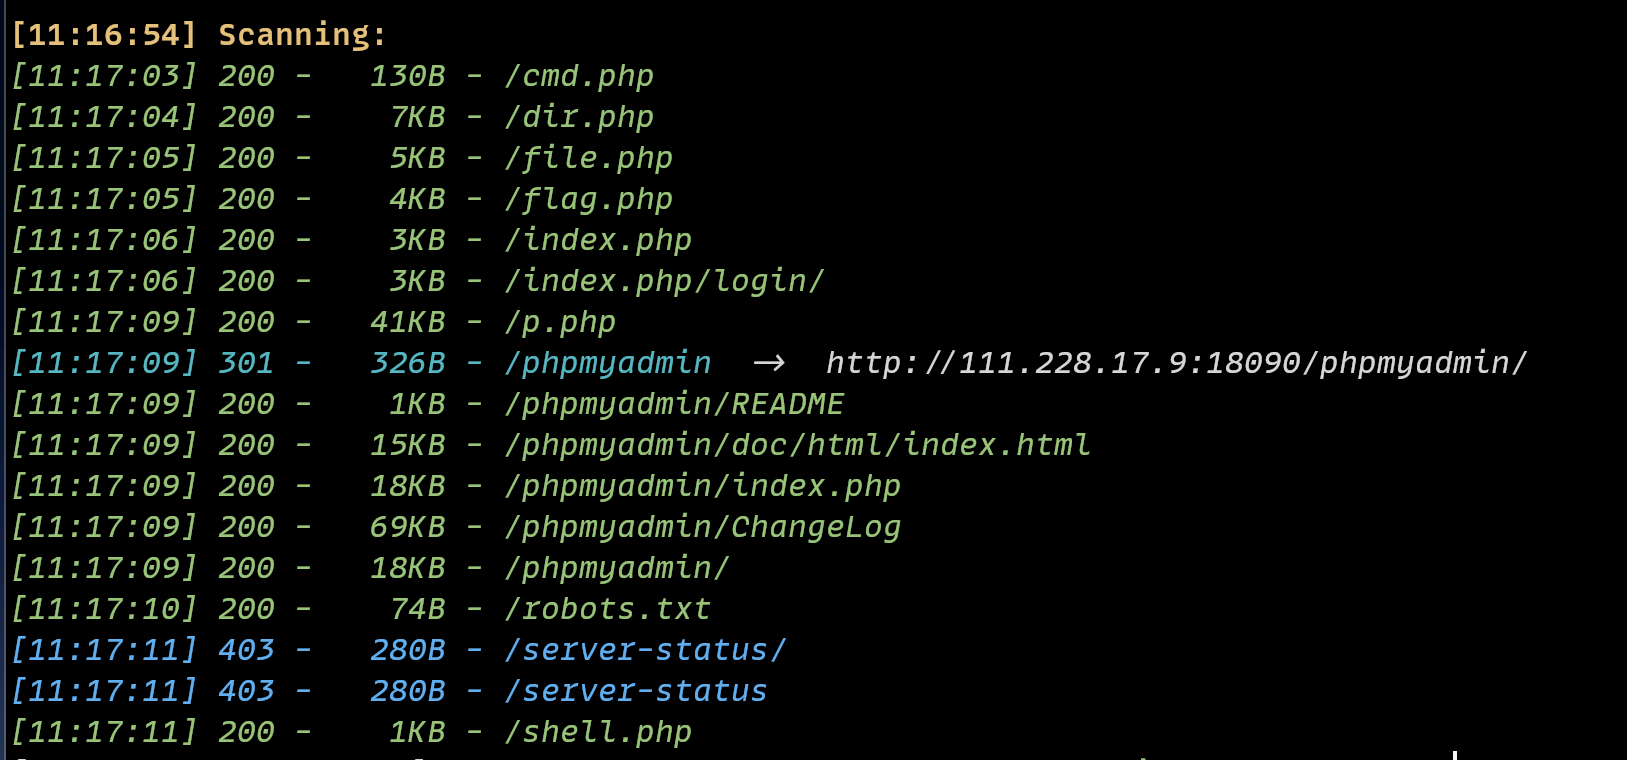
AdminPanel
AdminPanel
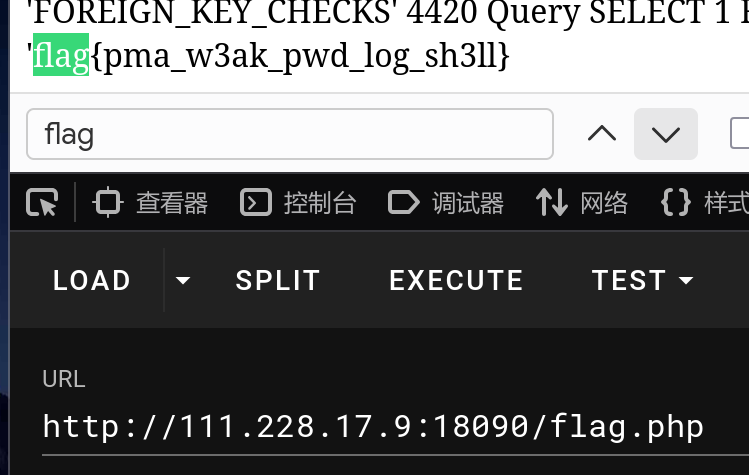
直接查看flag.php文件
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Lengkur!
相关推荐
2026-04-26
DevHub+AssetSys
DevHub访问首页可以看到这是一个支持 ZIP 上传与自动解压的“内部代码包分发站”。 在发布包功能中可以,直接查看源码 1234567891011121314151617181920212223242526272829303132333435363738394041424344454647...
2026-05-26
[网鼎杯 2020 青龙组]AreUSerialz
123456789101112131415161718192021222324252627282930313233343536373839404142434445464748495051525354555657585960616263646566676869707172737475767778...
2026-01-16
[强网杯 2019]随便注-堆叠注入-偷梁换柱
1.先提交一下 2.判断引号闭合为单引号,可以用“– ”注释符 3.在进行union注入时可以看到很多都被过滤了 于是采用堆叠注入,推一下数据库结构 查看1919810931114514可以看到有flag列,估计flag就在这了 查看words表结构 通过观察可以看到words有...
2026-04-07
N-MinSite
进来是一个minsite,中间又一个url 1http://114.66.24.221:40835/require-maxsite/Y3RmL3VwZGF0ZS1rZXktcmVxdWlyZS1tYXhzaXRlLnBocA== 点击可以得到,key和一个路由 12Key: edge_ke...
2026-04-26
Layer cake
Layer cake整体解法路线是:先通过 Base64 和 Caesar 拿到 Vigenere 密钥,再用 Vigenere 解出 repeating-XOR 密钥,接着从一段 XOR 线索里提取 RC4 口令,最后解出最终密文。 notice.txt 先做 Base64 解码,得到一段全...
2026-01-16
[MoeCTF 2021]babyRCE
1.php目录执行,ls没用过滤查看一下,当前目录就有flag.php 2.”?”没用被过滤,我们可以采用绝对路径来绕过,空格可以用**%09**,**${IFS}代替,flag被过滤,把其中一个字母用?**代替就行 tac 1?rec=/usr/bin/?ac%09f...